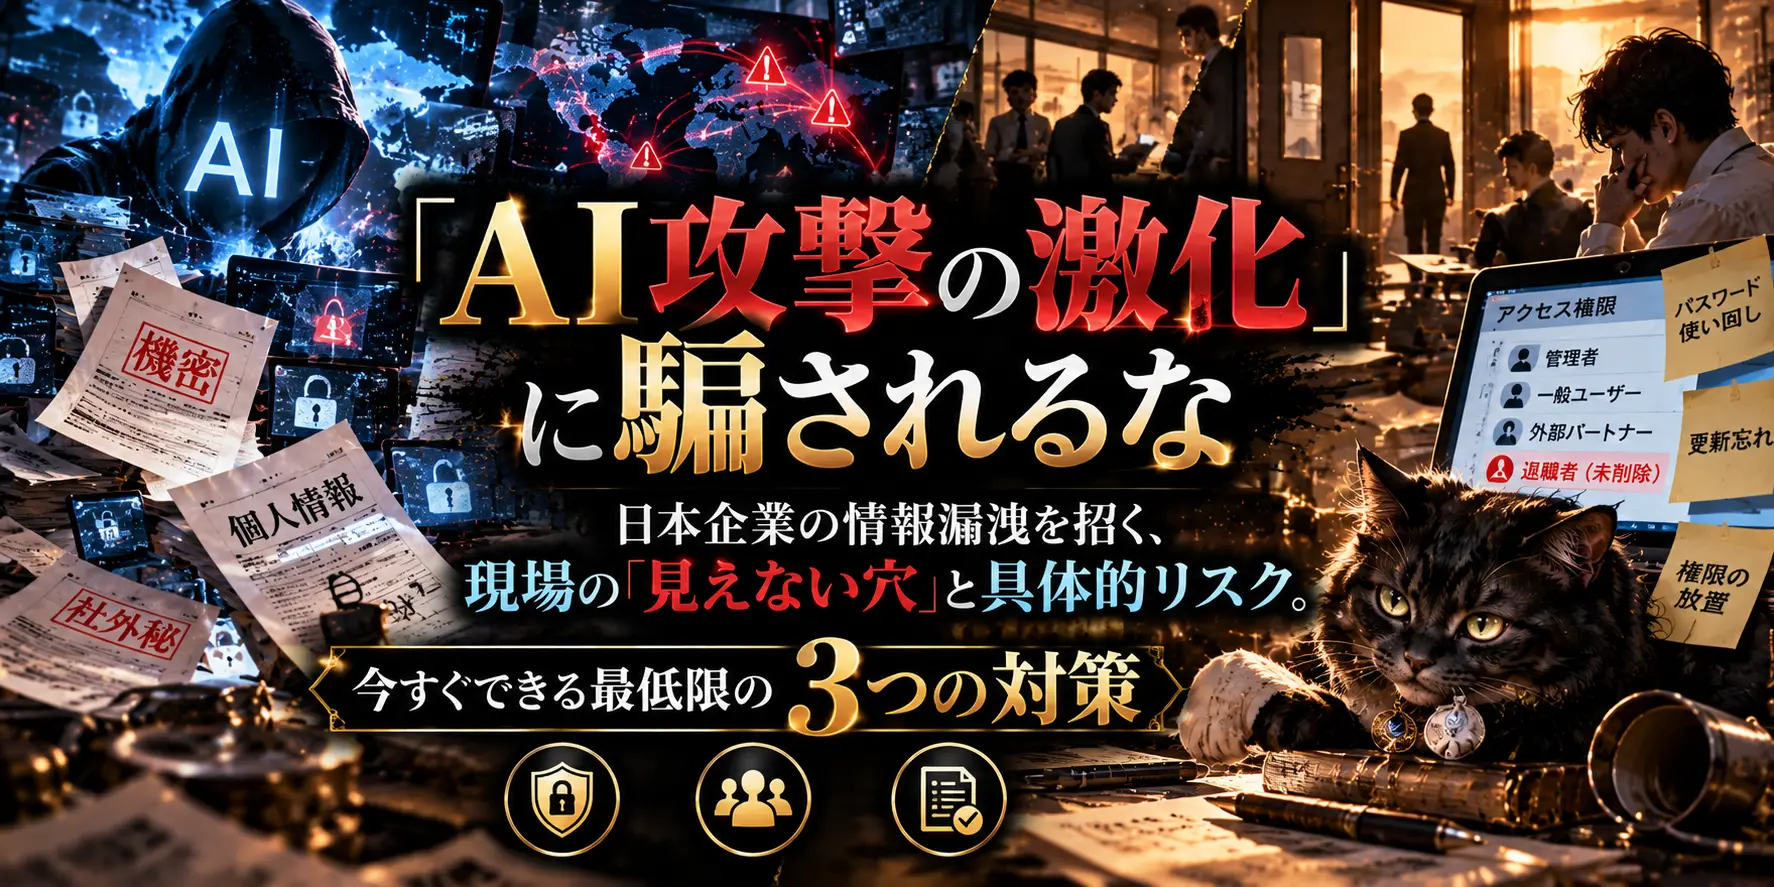
「最新の生成AIを使ったサイバー攻撃が増えているから、防ぎきれない」
昨今、情報漏洩や不正アクセスのニュースが流れるたび、こうした言説が飛び交います。
しかし、現場の実態を直視しているセキュリティ担当者やITコンサルタントは、まったく別の見方をしています。
攻撃者が侵入に成功している最大の理由は、「AIが優秀だから」ではありません。「日本企業の日常業務の中に、あまりにも侵入しやすい隙間(穴)が放置されているから」です。
どれほど高価なセキュリティソフトを導入しても、現場の何気ない運用ひとつで城壁は内側から崩れます。今回は、日本企業が今まさに狙われている本当の要因と、現場でやりがちな「最も危険な漏洩口」の実態を紐解き、実務的な処方箋を提示します。
1. 狙われているのは「高度な技術」ではなく「無防備なドア」
海外のセキュリティ機関やホワイトハッカーが一様に指摘するのは、日本企業の防御体制における「形式主義(チェックシート信仰)」の脆さです。
「規約を作った」「誓約書にサインをもらった」ことで対策を完了したと見なし、実際の運用ログや接続環境を誰も監視していない。攻撃者から見れば、高度なゼロデイ攻撃を仕掛ける必要などありません。
- 数年間ファームウェアが更新されていないVPN機器
- パスワードの使い回しや多要素認証(MFA)の未適用
- 取引先や業務委託先など、管理が緩いサプライチェーン経由のアクセス
これら「開け放たれたドア」を見つける作業を、攻撃ツールが自動で高速化しているだけにすぎません。AIのせいにして思考停止する前に、自社の足元にある「穴」を塞ぐ必要があります。
2. 数値と実態で見る、現場の「やりがちな危険な漏洩口」
日常業務の中で、悪意のない一般社員が「利便性」のために踏み抜いている地雷があります。その中でも最も深刻な盲点となっているのが「私用スマホと社内ネットワークの接続」です。
① 【最も危険】私用スマホの社内Wi-Fi接続:アプリ経由の「内部侵入」
「パケット代の節約になるから」「休憩時間に動画を見たいから」と、社員の私用スマートフォンを業務用の社内Wi-Fiにそのまま接続させていないでしょうか。これは自ら城門を開け放ち、トロイの木馬を招き入れているのと同じです。
- 何が起きるのか(侵入のメカニズム):業務用のPCやファイルサーバーが繋がっている社内LANに、私用スマホが同じネットワーク(同一セグメント)として接続されると、スマホから社内の共有フォルダや管理画面へ直接アクセスできる状態になります。問題は、社員のスマホに入っている「ゲーム」「非公式ツール」「格安ショッピングアプリ」などの利用規約やパーミッション(権限)です。多くのアプリが「ローカルネットワーク上のデバイスの検索および接続」の許可を求めてきます。もし悪意あるコードや脆弱性を含むアプリがインストールされていれば、そのスマホが踏み台(中継地点)となり、社内サーバーや他の業務端末の探索・攻撃が社内ネットワークの内側から実行されてしまいます。
- リスクの実態(数値データ):私用端末を業務ネットワークに接続する企業の約6割以上で、ネットワークの論理分離(VLAN設定)や端末認証が行われておらず、同一空間に放置されている実態が報告されています。外からの防御を何重に固めても、内側に持ち込まれた私用端末から筒抜けになるケースが後を絶ちません。
② カフェや駅の「フリーWi-Fi」での業務接続
外出先やカフェでの作業時、テザリングを使わず、店舗や公共のフリーWi-Fi(公衆無線LAN)に社用PC・スマホを繋ぐ行為です。
- リスクの実態(数値データ):各種意識調査では、公衆Wi-Fi利用者の約4割(40%前後)が「個人情報や金銭情報、ログイン操作に関わる通信」をそのまま行っていると回答しています。
- 何が起きるのか:同一Wi-Fi内の攻撃者によるパケット盗聴や、偽アクセスポイント(悪意あるAP)への接続により、SaaS等のログインセッション情報(Cookie)が奪われ、ID・パスワードなしで社内システムへ不正ログインされます。
③ 私用ストレージへのデータ退避(シャドーIT)
「会社のメールでは容量制限で送れない」「自宅で作業したい」と、個人のクラウドストレージや私用チャットへ業務データを転送する行為です。
- リスクの実態(数値データ):国内調査では、企業の許可を得ていないクラウドサービスを無断で業務利用した経験を持つ社員は3割〜4割超にのぼります。個人のアカウントには会社の統制(多要素認証の強制や退職時のアクセス遮断)が効かないため、個人アカウントの漏洩が即座に企業機密の流出へと直結します。
3. 明日から現場が取り組むべき3つの実務的処方箋
「気をつけよう」という注意喚起だけで防ぐことは不可能です。システム的に「侵入できない・漏洩できない環境」を構築しなければなりません。
- 私用スマホ用Wi-Fiと業務ネットワークの「完全分離」社員にWi-Fiを提供する場合は、業務ネットワークとは完全に切り離された「ゲスト専用Wi-Fi(VLAN分離)」を構築します。
- 業務サーバーや社内PCへの通信を遮断(端末間通信の禁止・プライベートセパレーター機能の有効化)
- インターネットへの抜刀のみを許可する設定を徹底する社内ネットワークに接続できるのは、会社が発行したクライアント証明書を持つ許可端末のみに限定します。
- ゼロトラストの徹底(多要素認証の全社義務化)「社内ネットワークにいれば安全」という境界型防御を捨て、すべてのクラウドアクセスに対して多要素認証(FIDO2対応のセキュリティキーや認証アプリ)を必須化します。万が一Wi-Fi経由でID・パスワードが漏れても、物理デバイスがなければログインできない二重ロックを施します。
- 社外通信は「禁止」ではなく「安全な回線の支給」へ公衆Wi-Fiの利用をただ禁止しても、現場は隠れて使います。全社用端末にモバイルデータ通信(eSIM内蔵PC)を配布するか、会社管理のセキュアなVPN/ZTNA(ゼロトラストネットワークアクセス)を常時強制するプロファイルを設定します。
まとめ:防御の鍵は「テクノロジーへの言い訳」をやめること
攻撃者が利用するツールがAIによって自動化・高速化されたのは事実です。しかし、侵入を許してしまう根本原因は、私たちが日常的に見逃している「社内Wi-Fiへの私用スマホ接続」や「ちょっとした利便性の優先」にあります。
「最新のAIが相手だから防げない」という言い訳を捨て、まずは自社のオフィスのWi-Fi設定と、足元のネットワーク分離を見直すこと。それこそが、情報資産を守り抜く最も確実で現実的な防壁です。